Что такое VLESS Reality: как устроен протокол
VLESS и XTLS-Reality простыми словами: что такое VLESS, зачем нужны publicKey и shortId, что делает режим Vision, чем Reality отличается от WireGuard и OpenVPN.
Если вы видели в Happ серверы с пометкой «Reality» и хотели понять, что это, — эта статья для вас. Без формул объясняем, что такое VLESS, что добавляет Reality, что означают параметры в ссылке подписки и чем этот транспорт отличается от WireGuard и OpenVPN.
VLESS: лёгкий протокол без лишнего шифрования
VLESS — протокол из экосистемы Xray. Его идея проста: не шифровать данные дважды. Классический VMess шифровал полезную нагрузку сам, а потом её ещё раз шифровал TLS. VLESS отдаёт всё шифрование транспортному уровню (TLS 1.3), а сам лишь идентифицирует пользователя по UUID и передаёт адрес назначения.
Плюсы:
- меньше нагрузки на процессор — заметно на телефонах и роутерах;
- меньше накладных расходов — выше скорость;
- простой формат, который легко развивать.
Минус один: VLESS без TLS небезопасен. Поэтому он всегда работает поверх TLS — и здесь появляется Reality.
Что добавляет Reality
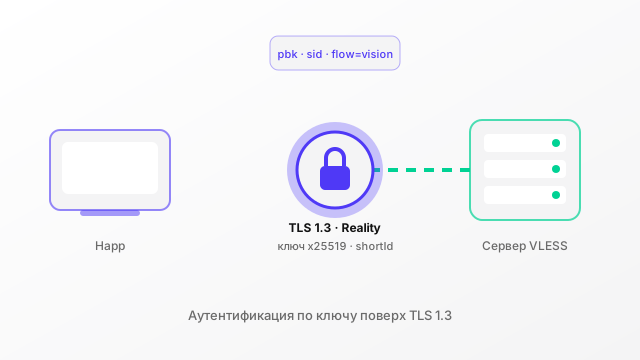
Обычный TLS-сервер должен владеть доменом и сертификатом от удостоверяющего центра. XTLS-Reality заменяет эту связку аутентификацией по ключам: у сервера есть пара ключей x25519, а клиент получает публичный ключ (pbk) и короткий идентификатор (sid). При рукопожатии клиент подтверждает, что знает публичный ключ сервера; если проверка прошла, устанавливается обычная сессия TLS 1.3, и дальше внутри неё работает VLESS.
Что это даёт на практике:
- Провайдеру подписки не нужно покупать домен и продлевать сертификат для каждого сервера.
- Соединение защищено штатной криптографией TLS 1.3 — ничего самодельного.
- Клиент, у которого нет правильного ключа, соединение не установит.
Что означают параметры в ссылке подписки
Ссылка формата vless://… содержит несколько параметров; Happ применяет их автоматически:
pbk— публичный ключ сервера (x25519);sid— короткий идентификатор, выданный сервером;sni— имя сервера для TLS-рукопожатия, задаётся провайдером подписки;fp— профиль параметров TLS-рукопожатия клиента;flow— режим передачи данных, обычноxtls-rprx-vision.
Менять их вручную не нужно: они приходят вместе с подпиской и обновляются при её обновлении.
XTLS-Vision: без двойного шифрования
Режим flow=xtls-rprx-vision решает ту же задачу, что и сам VLESS, но на уровне транспорта. Когда внутри туннеля идёт уже зашифрованный трафик (например, HTTPS к сайту банка), Vision после рукопожатия не шифрует его повторно, а передаёт как есть. Результат — меньше нагрузка на процессор и выше пропускная способность, особенно на слабых устройствах и при потоковом видео.
Reality против WireGuard и OpenVPN
| Свойство | Reality | WireGuard | OpenVPN |
|---|---|---|---|
| Транспорт | TCP + TLS 1.3 | UDP | TCP или UDP |
| Нужен домен и сертификат | Нет | Нет | Опционально |
| Двойное шифрование | Нет (Vision) | Нет | Да (для TLS-трафика) |
| Нагрузка на процессор | Низкая | Очень низкая | Средняя |
| Поддержка в Happ | Да | Нет | Нет |
WireGuard быстрее на пиковых скоростях благодаря UDP и минимальному протоколу. Reality работает поверх TCP и TLS, поэтому предсказуемее ведёт себя на нестабильных сетях с потерями пакетов и не требует отдельной инфраструктуры сертификатов. OpenVPN — самый старый из трёх и заметно тяжелее по нагрузке.
Что это значит для пользователя Happ
Ничего настраивать не нужно: все параметры приходят в ссылке подписки, а Happ применяет их сам. Если сервер не отвечает, чаще всего дело не в протоколе, а в чём-то простом; разбор типичных причин — в статье Happ не подключается. Сравнение Happ с другими клиентами Xray — в статье Happ vs другие VPN-клиенты, пошаговая настройка — в инструкции как настроить Happ на Windows.